Framework Packs
NIS2, DORA, ISO 27001, EU AI Act, GDPR, SOC 2 und CRA strukturiert abbilden.
REPORTACT · COMMERCIAL PARTNERSHIP
Wenn Sie NIS2, DORA, ISO 27001 oder andere Regime operativ steuern müssen, geht es nicht um noch eine Checkliste. Es geht um Kontrollen, Nachweise, Fristen und Verantwortlichkeiten, die im Alltag funktionieren.
Frameworks, Kontrollen, Nachweise, Lieferantenrisiken und Meldeprozesse werden in einer Plattform verbunden. Ich bin Ihr kommerzieller Ansprechpartner für die Einordnung und den nächsten Schritt. Fachlogik und Leistungserbringung liegen bei ReportAct.
PLATTFORMFUNKTIONEN
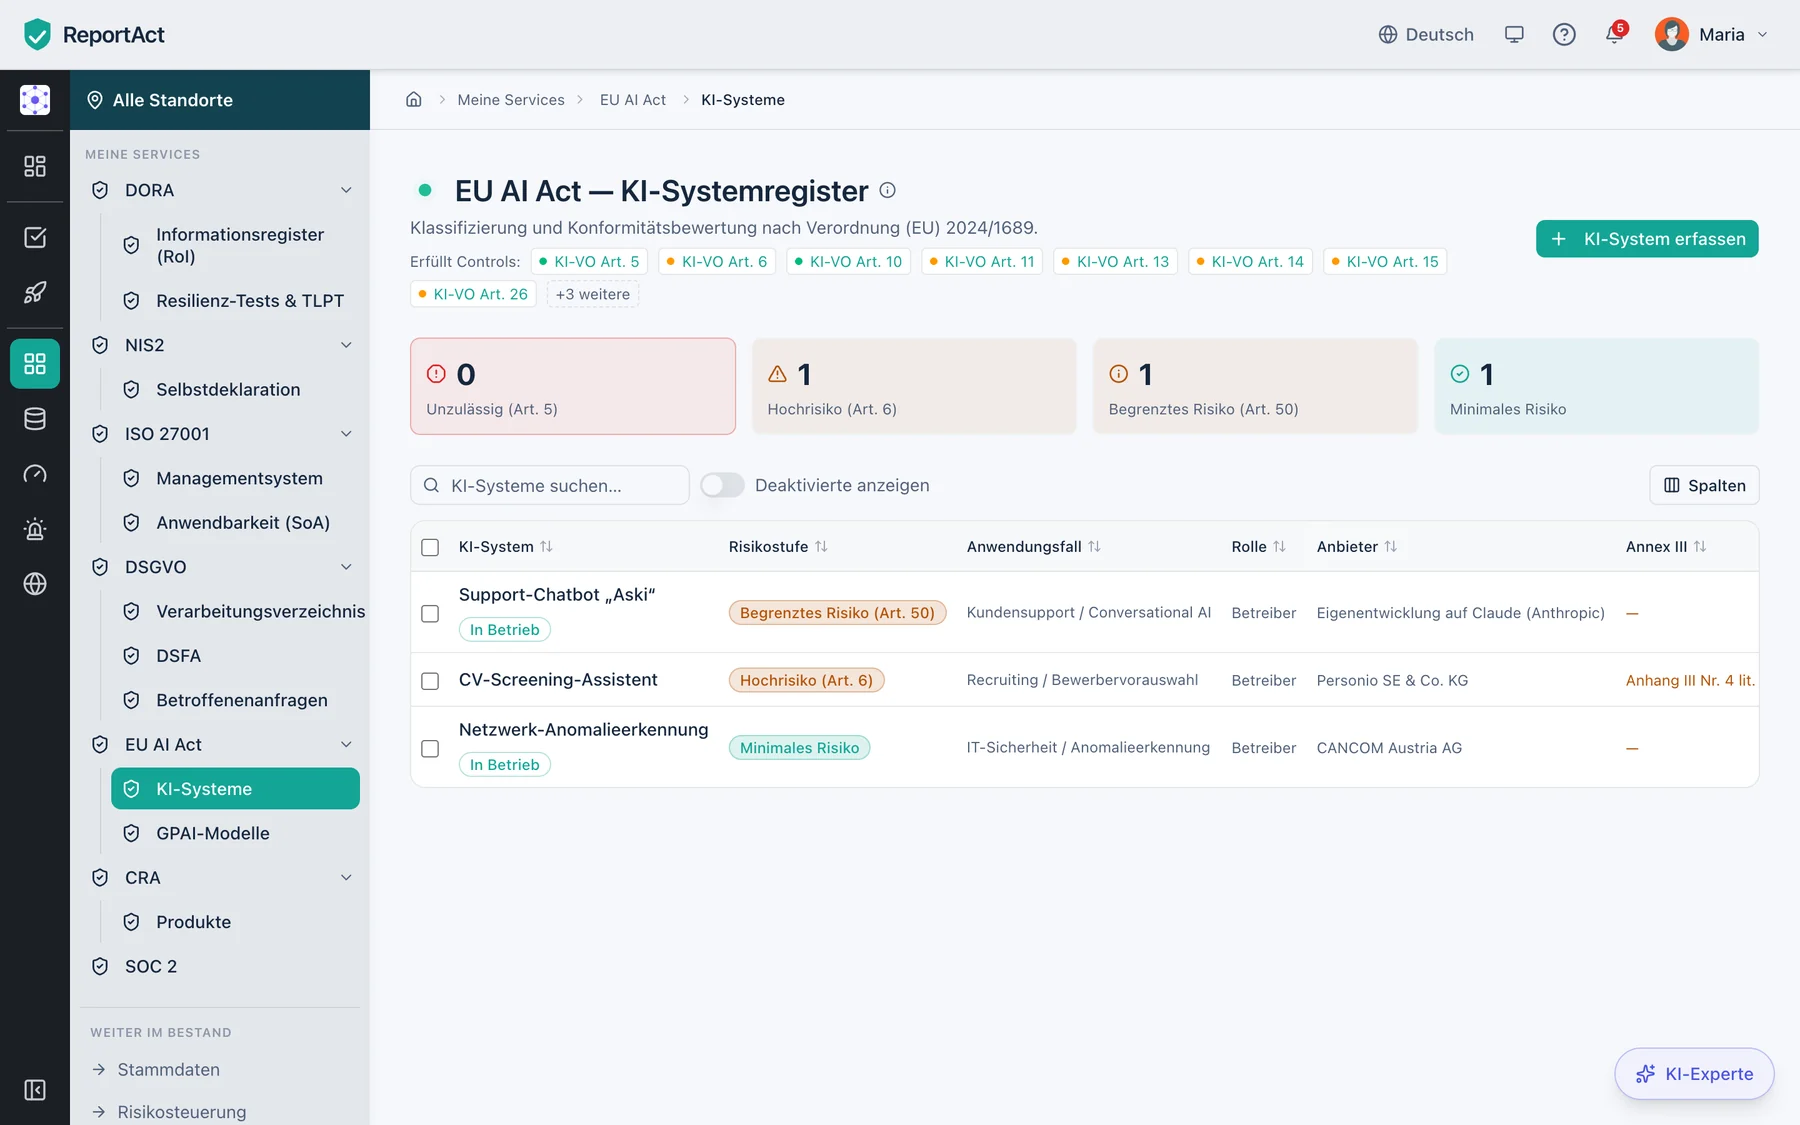
NIS2, DORA, ISO 27001, EU AI Act, GDPR, SOC 2 und CRA strukturiert abbilden.
Nachweise hashen, verketten, signieren und unabhängig zeitstempeln.
Kuratierte Vertrauensinformationen für Kunden und Auditoren bereitstellen.
Lieferanten, Ratings, Risiken und Register konsistent führen.
Regulatorische Meldeprozesse und Fristen operativ organisieren.
RoPA, DPIA und DSAR in verbundenen Workflows bearbeiten.
Import, Synchronisierung, Monitoring und Automatisierung verbinden.
Gemeinsame Governance-Strukturen sind möglich. Rechtliche Anforderungen und Meldewege müssen dennoch für Deutschland, Österreich und die Schweiz jeweils separat geprüft werden.
NIS2 in DACH einordnen →jan@reportact.comReportAct am eigenen Use Case ansehen ↗